
L’AOC presenta els avenços del nou informe de transparència algorísmica a DPD en xarxa


La III Trobada DPD en xarxa va permetre a l’AOC presentar els avenços de l’informe de transparència algorísmica (TRAL) i contrastar-ne l’enfocament amb professionals de la protecció de dades. El Grup de Treball d’IA ètica i responsable treballa des de fa un any en l’evolució d’aquest informe cap a un model de referència que combini una informació entenedora per a la ciutadania amb una rendició de comptes verificable sobre els riscos, les garanties i la governança dels sistemes d’intel·ligència artificial (IA).
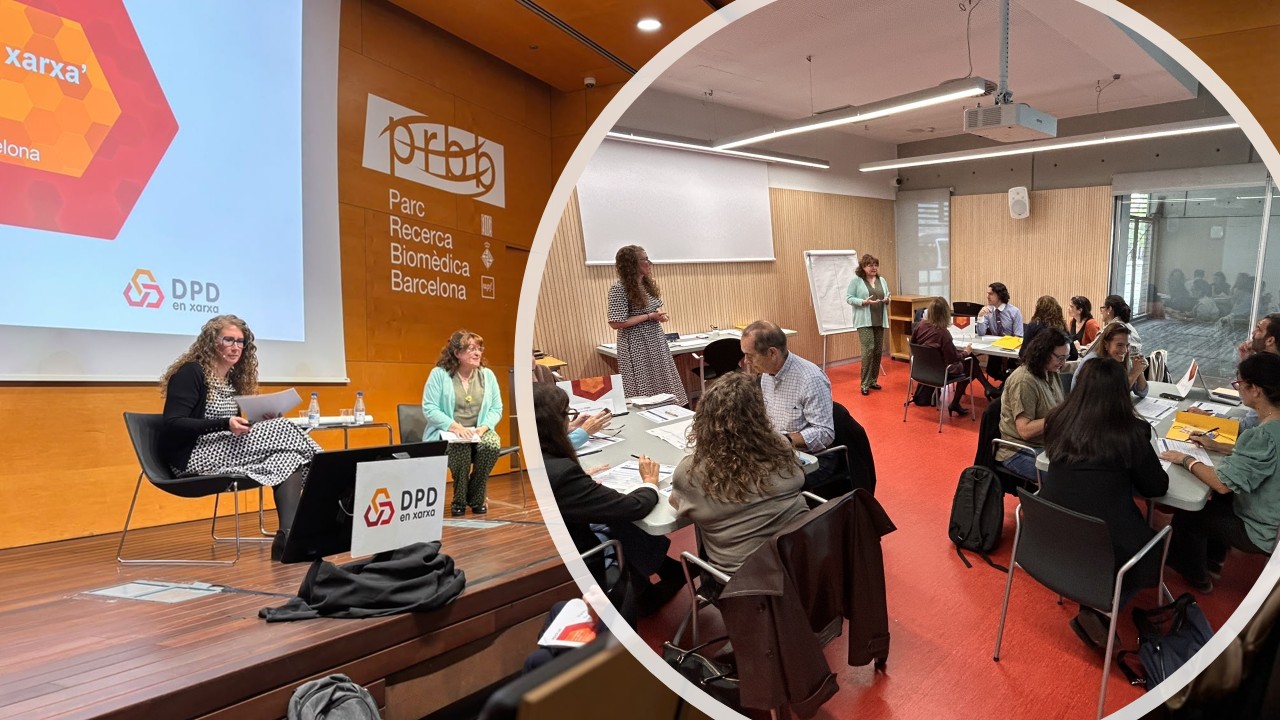
La trobada, organitzada per l’APDCAT el 29 d’octubre al Parc de Recerca Biomèdica de Barcelona, va reunir als delegats de protecció de dades (DPD) per abordar entre d’altres, els reptes de la regulació digital i la intel·ligència artificial. Carme Callés, cap de servei d’Innovació i Patricia Mallén, DPD de l’AOC, van conduir un taller pràctic i una presentació dels resultats del Grup de Treball, units per una mateixa pregunta: com podem fer visibles, comprensibles i verificables els riscos, les garanties i la governança dels sistemes d’IA utilitzats per qualsevol entitat?
Al matí vam conduir el taller participatiu «Del risc a la garantia», en què quinze participants, distribuïts en tres equips, van treballar sobre un cas pràctic: un ajuntament que utilitza IA generativa per preparar l’anonimització de les actes de plens abans de publicar-les al portal de transparència. El repte era fer compatibles la transparència i el dret d’accés a la informació pública amb la protecció de les dades personals.
A partir d’aquest escenari vam treballar dues preguntes molt directes:
La priorització va generar coincidències interessants. Dos dels tres equips van situar entre els riscos principals el fet que la IA no detecti dades personals que s’haurien d’anonimitzar. Tots tres van prioritzar també el risc de reversió de l’anonimització aplicada un cop publicada l’acta. Altres preocupacions destacades van ser la confiança excessiva de la persona revisora en els resultats de la IA, la reutilització no autoritzada dels documents per part del proveïdor del model i la publicació accidental d’una versió no validada.
Les respostes proposades mostren bé que un risc pot requerir diverses mesures i una mateixa mesura pot contribuir a controlar riscos diferents: revisió humana efectiva, bloqueig de la publicació sense validació, criteris clars sobre què cal anonimitzar, formació de les persones usuàries, anonimització irreversible, proves amb diferents formats, controls d’accés o garanties contractuals davant la reutilització dels documents. Aquest era precisament un dels principis de la dinàmica plantejada.
El debat va ser tan ric que no vam arribar a completar la tercera activitat, dedicada a explicar aquesta gestió de riscos a la ciutadania (transparència). Però, poder dedicar més temps als riscos i les garanties va permetre contrastar criteris i aprofundir-hi, que era també un dels objectius del taller
A la tarda vam presentar «Del Reglament d’IA a l’informe TRAL: de les obligacions a una transparència que s’entengui», per compartir la feina desenvolupada durant l’últim any pel grup de treball.
El grup es va constituir el 30 d’octubre de 2025 amb l’objectiu d’evolucionar l’informe de transparència algorísmica de l’AOC, el TRAL, i avançar cap a un model de referència aplicable a diferents casos d’ús i nivells de risc.
El nou model s’estructura en dues capes:
Això permet fer visible i verificable no només que una entitat utilitza IA, sinó com està governant aquell sistema i com gestiona els riscos que genera.
I hi ha una distinció important: el TRAL no substitueix cap avaluació d’impacte en protecció de dades (AIPD), ni una avaluació d’impacte sobre els drets fonamentals (FRIA), ni les anàlisis jurídiques, ni la documentació tècnica, ni les altres avaluacions i obligacions aplicables. Ans al contrari: les complementa aprofitant la informació i les evidències generades per aquests instruments, les estructura des de la perspectiva de la transparència i ajuda a explicar de manera entenedora les garanties adoptades.
Precisament, una de les properes fites del grup serà completar el nou model TRAL per als sistemes d’IA d’alt risc, adaptant-ne la metodologia de gestió de riscos i estudiant com incorporar-hi adequadament una síntesi dels resultats de la FRIA orientada a la transparència.
La presentació de la tarda ens va permetre tancar el cercle amb el treball del matí.
Quan els participants identificaven què podia sortir malament, estaven treballant sobre la mateixa lògica de l’apartat 1.6 del TRAL. I quan discutien què podíem fer per prevenir o reduir els riscos, estaven construint la base de l’apartat 1.7. Aquests apartats de la capa ciutadana se sintetitzen a partir de l’anàlisi més detallada de riscos, mesures i evidències documentada a la capa de governança i rendició de comptes.
Els participants no van elaborar tot l’informe TRAL, però sí una part del seu nucli: identificar què ens preocupa, decidir què fem per controlar-ho i preparar-nos per poder-ho explicar.
La III Trobada DPD en xarxa ens ha permès contrastar el model amb professionals de la protecció de dades i continuar una construcció que volem que sigui col·lectiva, multidisciplinària i adaptable a la realitat de les administracions públiques.
El repte ara és continuar transformant aquesta metodologia en una eina útil, comprensible, verificable i reutilitzable, que ens ajudi a convertir la governança de la IA en una transparència efectiva i significativa per a la ciutadania.