
A AOC apresenta o progresso do novo relatório sobre transparència algorítmico para rede DPD


A III Reunião Online do DPD permitiu que a AOC apresentasse o progresso do relatório. transparència algorítmico (TRAL) e contrastar sua abordagem com a de profissionais de proteção de dados. Grupo de Trabalho sobre IA Ética e Responsável Há um ano que trabalhamos na evolução deste relatório rumo a um modelo de referência que combine informação compreensível para os cidadãos com prestação de contas verificável sobre os riscos, garantias e governação dos sistemas de inteligência artificial (IA).
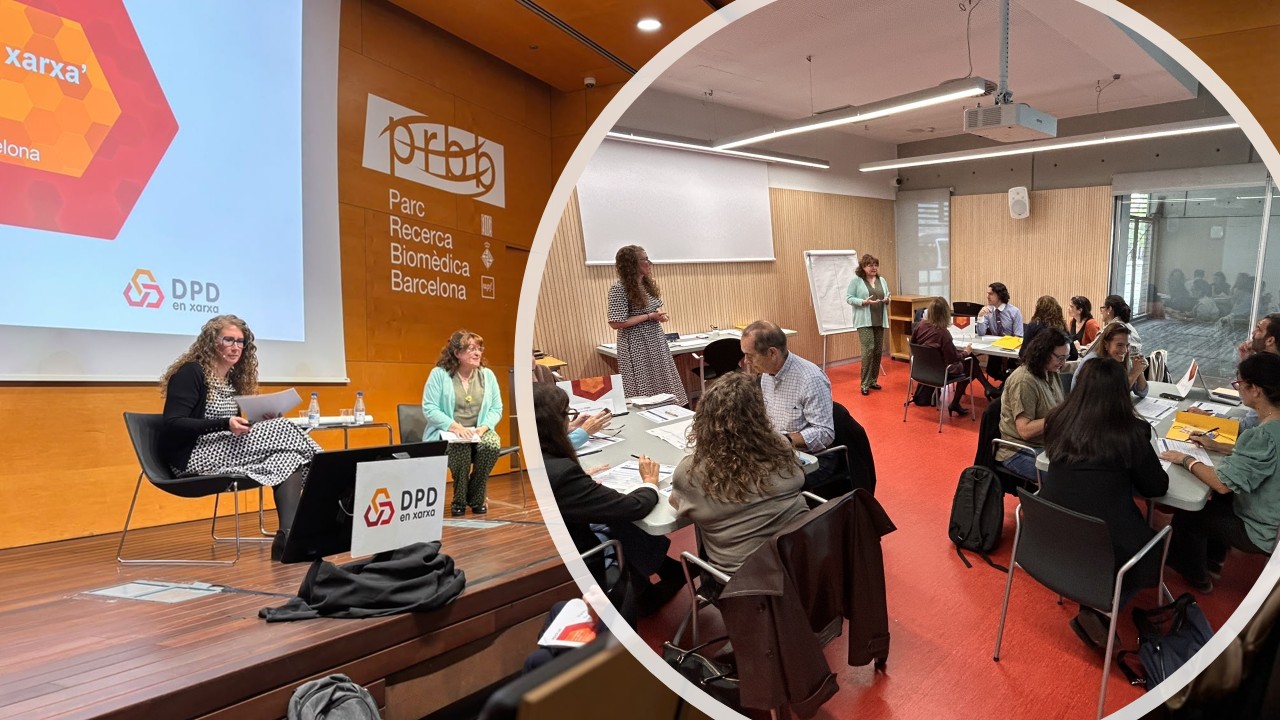
O encontro, organizado pela APDCAT em 29 de outubro no Parque de Pesquisa Biomédica de Barcelona, reuniu delegados de proteção de dados (DPD) para abordar, entre outros temas, os desafios da regulamentação digital e da inteligência artificial. Carme Callés, Chefe do Serviço de Inovação, e Patricia Mallén, DPD da AOC, lideraram a reunião. Uma oficina prática e uma apresentação dos resultados do Grupo de Trabalho.unidos pela mesma questão: Como podemos tornar os riscos, as salvaguardas e a governança dos sistemas de IA utilizados por qualquer entidade visíveis, compreensíveis e verificáveis?
Pela manhã, realizamos a oficina participativa. "Do risco à garantia", na qual quinze participantes, distribuídos em três equipes, trabalharam em um estudo de caso prático: uma câmara municipal que utiliza IA generativa para preparar a anonimização das sessões plenárias antes de publicá-las no portal. transparènciaO desafio era fazer o transparència e o direito de acesso à informação pública com a proteção de dados pessoais.
Com base nesse cenário, trabalhamos em duas questões muito diretas:
A priorização gerou correspondências inteiras.eressantos. Duas das três equipes colocadas entre as principais correm o risco de que A IA não detecta dados pessoais que deveriam ser anonimizados.Os três também priorizaram o risco de reversão da anonimização aplicada assim que a ata foi publicada. Outras preocupações importantes foram a confiança excessiva do revisor nos resultados da IA, a reutilização não autorizada de documentos pelo fornecedor do modelo e a publicação acidental de uma versão não validada.
As respostas propostas demonstram claramente que Um risco pode exigir diversas medidas e a mesma medida pode contribuir para o controle de diferentes riscos.Revisão humana eficaz, bloqueio de publicação sem validação, critérios claros sobre o que precisa ser anonimizado, treinamento do usuário, anonimização irreversível, testes com diferentes formatos, controles de acesso ou garantias contratuais quanto à reutilização de documentos. Este foi precisamente um dos princípios da dinâmica proposta.
O debate foi tão rico que não conseguimos concluir a terceira atividade, dedicada a explicar essa gestão de riscos ao público (transparènciaNo entanto, poder dedicar mais tempo aos riscos e garantias permitiu-nos comparar critérios e aprofundar a sua análise, o que também era um dos objetivos do workshop.
À tarde, apresentamos "Do Regulamento de IA ao relatório TRAL: das obrigações à autonomia." transparència "Isso está entendido", para compartilhar o trabalho desenvolvido ao longo do último ano pelo grupo de trabalho.
O grupo foi criado em 30 de outubro de 2025 com o objetivo de desenvolver orelatório transparència Algoritmo AOC, o TRAL, e avançar em direção a um modelo de referência aplicável a diferentes casos de uso e níveis de risco.
O novo modelo está estruturado em duas camadas:
Isso torna visível e verificável não apenas que uma entidade utiliza IA, mas também como ela governa esse sistema e como gerencia os riscos que ele gera.
E existe uma distinção importante: O TRAL não substitui nenhuma avaliação de impacto sobre a proteção de dados (AIPD), uma avaliação de impacto sobre os direitos fundamentais (AIDF), análises jurídicas, documentação técnica ou outras avaliações e obrigações aplicáveis.Pelo contrário: complementa-os, aproveitando as informações e evidências geradas por esses instrumentos, estruturando-os a partir da perspectiva de transparència e ajuda a explicar as garantias adotadas de forma compreensível.
Precisamente, um doseres Os objetivos do grupo serão concluir o novo modelo TRAL para sistemas de IA de alto risco, adaptando sua metodologia de gestão de riscos e estudando como incorporar adequadamente uma síntese dos resultados do FRIA voltados para transparència.
A apresentação da tarde permitiu-nos fechar o ciclo com o trabalho da manhã.
Quando os participantes identificaram o que poderia dar errado, estavam trabalhando com a mesma lógica da seção 1.6 do TRAL. E quando discutiram o que poderíamos fazer para prevenir ou reduzir os riscos, estavam construindo a base para a seção 1.7. Essas seções da camada cidadã são sintetizadas a partir da análise mais detalhada de riscos, medidas e evidências documentadas na camada de governança e prestação de contas.
Os participantes não produziram o relatório TRAL na íntegra, mas sim parte do seu núcleo: Identificar o que nos preocupa, decidir o que fazer para controlar isso e preparar-nos para poder explicá-lo..
O III Encontro Online da DPD permitiu-nos contrastar o modelo com os profissionais de proteção de dados e dar continuidade a uma construção que desejamos ser coletiva, multidisciplinar e adaptável à realidade das administrações públicas.
O desafio agora é continuar transformando essa metodologia em uma ferramenta. útil, compreensível, verificável e reutilizável, o que nos ajuda a transformar a governança de IA em uma transparència eficaz e significativo para os cidadãos.