
L'AOC présente l'état d'avancement du nouveau rapport sur transparència algorithmique au réseau DPD


La réunion en ligne du III DPD a permis à l'AOC de présenter l'état d'avancement du rapport transparència algorithmique (TRAL) et comparer son approche avec celle des professionnels de la protection des données. Groupe de travail sur l'IA éthique et responsable travaille depuis un an à l'évolution de ce rapport vers un modèle de référence qui combine des informations compréhensibles pour les citoyens avec une responsabilité vérifiable sur les risques, les garanties et la gouvernance des systèmes d'intelligence artificielle (IA).
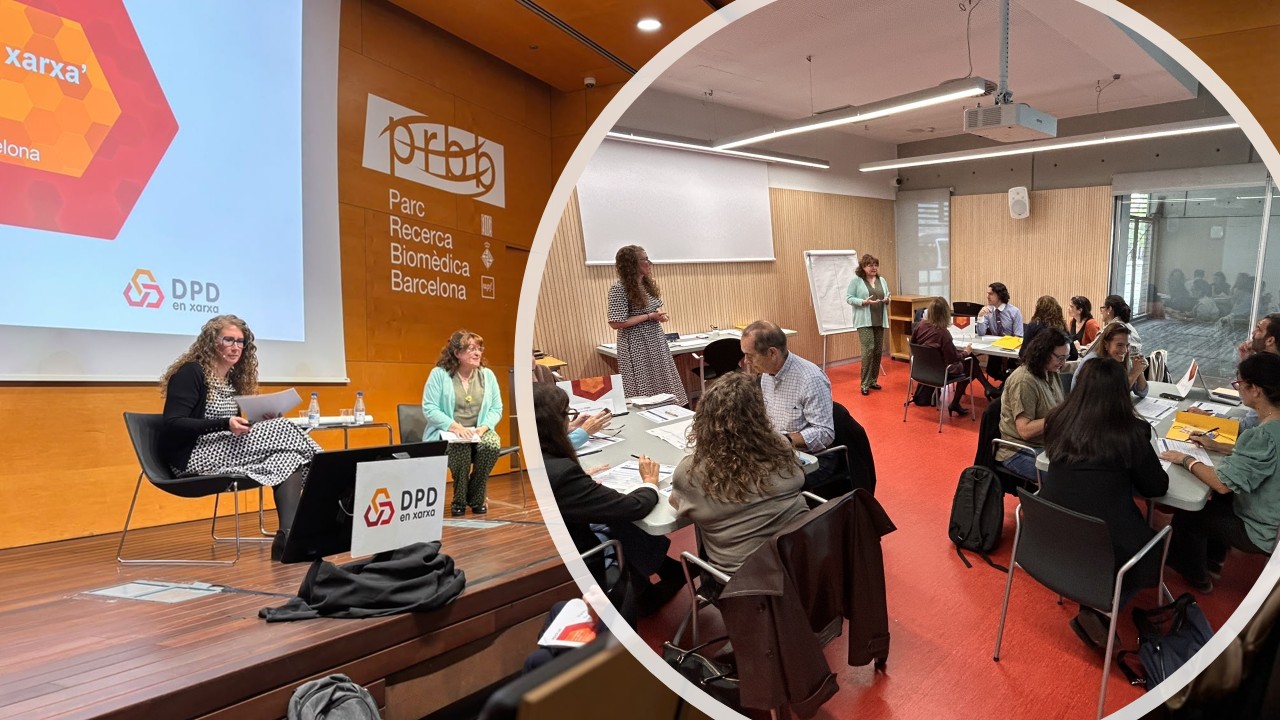
La réunion, organisée par l'APDCAT le 29 octobre au Parc de recherche biomédicale de Barcelone, a rassemblé des délégués à la protection des données (DPD) afin d'aborder, entre autres, les enjeux de la réglementation numérique et de l'intelligence artificielle. Carme Callés, responsable du service Innovation, et Patricia Mallén, DPD de l'AOC, ont animé la réunion. un atelier pratique et une présentation des résultats du groupe de travail, unis par la même question : Comment rendre visibles, compréhensibles et vérifiables les risques, les garanties et la gouvernance des systèmes d'IA utilisés par toute entité ?
Le matin, nous avons mené l'atelier participatif «Du risque à la garantie», dans lequel quinze participants, répartis en trois équipes, ont travaillé sur une étude de cas pratique : un conseil municipal qui utilise l'IA générative pour préparer l'anonymisation des séances plénières avant de les publier sur le portail. transparènciaLe défi consistait à réaliser transparència et le droit d'accès à l'information publique avec protection des données personnelles.
À partir de ce scénario, nous avons travaillé sur deux questions très directes :
Priorisation générée des correspondances entièreseresSaints. Deux des trois équipes placées parmi les principaux risques sont le fait que L'IA ne détecte pas les données personnelles qui devraient être anonymisées.Tous trois ont également donné la priorité à risque de levée de l'anonymisation Ces mesures ont été appliquées une fois le procès-verbal publié. Parmi les autres points importants soulevés figuraient la confiance excessive du réviseur dans les résultats de l'IA, la réutilisation non autorisée des documents par le fournisseur du modèle et la publication accidentelle d'une version non validée.
Les réponses proposées montrent clairement que Un risque peut nécessiter plusieurs mesures et une même mesure peut contribuer à maîtriser différents risques.: une relecture humaine efficace, le blocage de la publication sans validation, des critères clairs sur les données à anonymiser, la formation des utilisateurs, l'anonymisation irréversible, des tests avec différents formats, des contrôles d'accès ou des garanties contractuelles concernant la réutilisation des documents. Tel était précisément l'un des principes de la démarche proposée.
Le débat était si riche que nous n'avons pas pu terminer la troisième activité, consacrée à expliquer cette gestion des risques au public (transparènciaToutefois, le fait de pouvoir consacrer plus de temps aux risques et aux garanties nous a permis de comparer les critères et de les approfondir, ce qui était également l'un des objectifs de l'atelier.
L'après-midi, nous avons présenté Du règlement sur l'IA au rapport TRAL : des obligations à l'unité transparència c'est compris", afin de partager le travail accompli au cours de l'année écoulée par le groupe de travail.
Le groupe a été créé le 30 octobre 2025 dans le but de faire évoluerrapport transparència Algorithme AOC, le TRAL, et évoluer vers un modèle de référence applicable à différents cas d’utilisation et niveaux de risque.
Le nouveau modèle est structuré en deux couches :
Cela permet de rendre visible et vérifiable non seulement l'utilisation de l'IA par une entité, mais aussi la manière dont elle gouverne ce système et gère les risques qu'il engendre.
Et il existe une distinction importante : Le TRAL ne remplace aucune analyse d'impact relative à la protection des données (AIPD), aucune analyse d'impact relative aux droits fondamentaux (AIDF), aucune analyse juridique, aucune documentation technique ni aucune autre évaluation ou obligation applicable.Au contraire : elle les complète en tirant parti des informations et des preuves générées par ces instruments, en les structurant dans une perspective de transparència et permet d'expliquer de manière compréhensible les garanties adoptées.
Précisément, l'un deseres Les objectifs du groupe seront de finaliser le nouveau modèle TRAL pour les systèmes d'IA à haut risque, d'adapter sa méthodologie de gestion des risques et d'étudier comment intégrer adéquatement une synthèse des résultats de l'étude FRIA visant à transparència.
La présentation de l'après-midi nous a permis de boucler la boucle avec le travail effectué le matin.
Lorsque les participants ont identifié les risques potentiels, ils ont suivi la même logique que celle de la section 1.6 du TRAL. Et lorsqu'ils ont discuté des mesures à prendre pour prévenir ou réduire les risques, ils ont jeté les bases de la section 1.7. Ces sections du volet citoyen sont issues de l'analyse plus détaillée des risques, des mesures et des données probantes documentées dans le volet gouvernance et responsabilité.
Les participants n'ont pas produit l'intégralité du rapport TRAL, mais une partie de son noyau : identifier ce qui nous inquiète, décider de ce que nous faisons pour le contrôler et nous préparer à pouvoir l'expliquer.
La IIIe réunion en ligne sur la DPD nous a permis de confronter le modèle avec les professionnels de la protection des données et de poursuivre une construction que nous souhaitons collective, multidisciplinaire et adaptable à la réalité des administrations publiques.
Le défi consiste maintenant à poursuivre la transformation de cette méthodologie en un outil. utile, compréhensible, vérifiable et réutilisable, ce qui nous aide à transformer la gouvernance de l'IA en un transparència efficace et utile aux citoyens.