
La AOC presenta los avances del nuevo informe de transparència algorítmica a DPD en red


El III Encuentro DPD en red permitió a la AOC presentar los avances del informe de transparència algorítmica (TRAL) y contrastar su enfoque con profesionales de la protección de datos. El Grupo de Trabajo de IA ética y responsable trabaja desde hace un año en la evolución de este informe hacia un modelo de referencia que combine una información entendedora para la ciudadanía con una rendición de cuentas verificable sobre los riesgos, garantías y gobernanza de los sistemas de inteligencia artificial (IA).
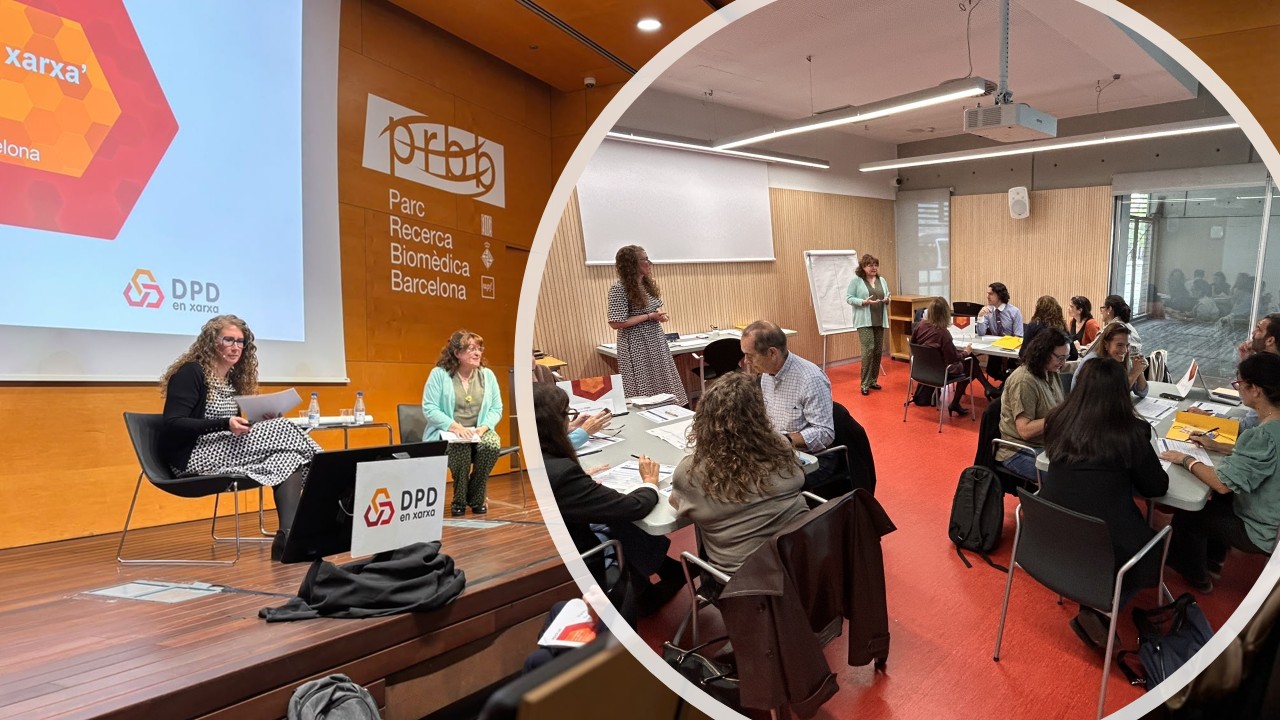
El encuentro, organizado por la APDCAT el 29 de octubre en el Parque de Investigación Biomédica de Barcelona, reunió a los delegados de protección de datos (DPD) para abordar entre otros, los retos de la regulación digital y la inteligencia artificial. Carme Callés, jefe de servicio de Innovación y Patricia Mallén, DPD de la AOC, condujeron un taller práctico y una presentación de los resultados del Grupo de Trabajo, unidos por una misma pregunta: ¿cómo podemos hacer visibles, comprensibles y verificables los riesgos, garantías y gobernanza de los sistemas de IA utilizados por cualquier entidad?
Por la mañana condujemos el taller participativo «Del riesgo a la garantía», en los que quince participantes, distribuidos en tres equipos, trabajaron sobre un caso práctico: un ayuntamiento que utiliza IA generativa para preparar la anonimización de las actas de plenos antes de publicarlas en el portal de transparència. El reto era hacer compatibles la transparència y el derecho de acceso a la información pública con la protección de los datos personales.
A partir de este escenario trabajamos dos preguntas muy directas:
La priorización generó coincidencias interessantos. Dos de los tres equipos situaron entre los principales riesgos el hecho de que la IA no detecte datos personales que deberían anonimizarse. Los tres priorizaron también el riesgo de reversión de la anonimización aplicada una vez publicada el acta. Otras preocupaciones destacadas fueron la excesiva confianza de la persona revisora en los resultados de la IA, la reutilización no autorizada de los documentos por parte del proveedor del modelo y la publicación accidental de una versión no validada.
Las respuestas propuestas muestran bien que un riesgo puede requerir diversas medidas y una misma medida puede contribuir a controlar riesgos diferentes: revisión humana efectiva, bloqueo de la publicación sin validación, criterios claros sobre qué es necesario anonimizar, formación de las personas usuarias, anonimización irreversible, pruebas con diferentes formatos, controles de acceso o garantías contractuales ante la reutilización de los documentos. Éste era precisamente uno de los principios de la dinámica planteada.
El debate fue tan rico que no llegamos a completar la tercera actividad, dedicada a explicar esta gestión de riesgos a la ciudadanía (transparència). Sin embargo, poder dedicar más tiempo a los riesgos y garantías permitió contrastar criterios y profundizar en ellos, que era también uno de los objetivos del taller
Por la tarde presentamos «Del Reglamento de IA al informe TRAL: de las obligaciones a una transparència que se entienda», para compartir el trabajo desarrollado durante el último año por el grupo de trabajo.
El grupo se constituyó el 30 de octubre de 2025 con el objetivo de evolucionar elinforme de transparència algorítmica de la AOC, el TRAL, y avanzar hacia un modelo de referencia aplicable a distintos casos de uso y niveles de riesgo.
El nuevo modelo se estructura en dos capas:
Esto permite hacer visible y verificable no sólo que una entidad utiliza IA, sino cómo está gobernando ese sistema y cómo gestiona los riesgos que genera.
Y existe una distinción importante: el TRAL no sustituye ninguna evaluación de impacto en protección de datos (AIPD), ni una evaluación de impacto sobre los derechos fundamentales (FRIA), ni los análisis jurídicos, ni la documentación técnica, ni las demás evaluaciones y obligaciones aplicables. Al contrario: las complementa aprovechando la información y las evidencias generadas por estos instrumentos, las estructura desde la perspectiva de la transparència y ayuda a explicar de forma comprensible las garantías adoptadas.
Precisamente, una de las cercaeres metas del grupo será completar el nuevo modelo TRAL para los sistemas de IA de alto riesgo, adaptando su metodología de gestión de riesgos y estudiando cómo incorporar adecuadamente una síntesis de los resultados de la FRIA orientada a la transparència.
La presentación de la tarde nos permitió cerrar el círculo con el trabajo de la mañana.
Cuando los participantes identificaban lo que podía salir mal, estaban trabajando sobre la misma lógica del apartado 1.6 del TRAL. Y cuando discutían lo que podíamos hacer para prevenir o reducir los riesgos, estaban construyendo la base del apartado 1.7. Estos apartados de la capa ciudadana se sintetizan a partir del análisis más detallado de riesgos, medidas y evidencias documentada en la capa de gobernanza y rendición de cuentas.
Los participantes no elaboraron todo el informe TRAL, pero sí una parte de su núcleo: identificar qué nos preocupa, decidir qué hacemos para controlarlo y prepararnos para poder contarlo.
El III Encuentro DPD en red nos ha permitido contrastar el modelo con profesionales de la protección de datos y continuar una construcción que queremos que sea colectiva, multidisciplinar y adaptable a la realidad de las administraciones públicas.
El reto ahora es seguir transformando esta metodología en una herramienta útil, comprensible, verificable y reutilizable, que nos ayude a convertir la gobernanza de la IA en una transparència efectiva y significativa para la ciudadanía.