
L'AOC presenta i progressi del nuovo rapporto su transparència algoritmico per la rete DPD


La III riunione online del DPD ha permesso all'AOC di presentare lo stato di avanzamento del rapporto. transparència algoritmico (TRAL) e confrontare il suo approccio con i professionisti della protezione dei dati. Gruppo di lavoro sull'IA etica e responsabile Da un anno stiamo lavorando all'evoluzione di questo rapporto verso un modello di riferimento che combini informazioni comprensibili per i cittadini con una responsabilità verificabile sui rischi, le garanzie e la governance dei sistemi di intelligenza artificiale (IA).
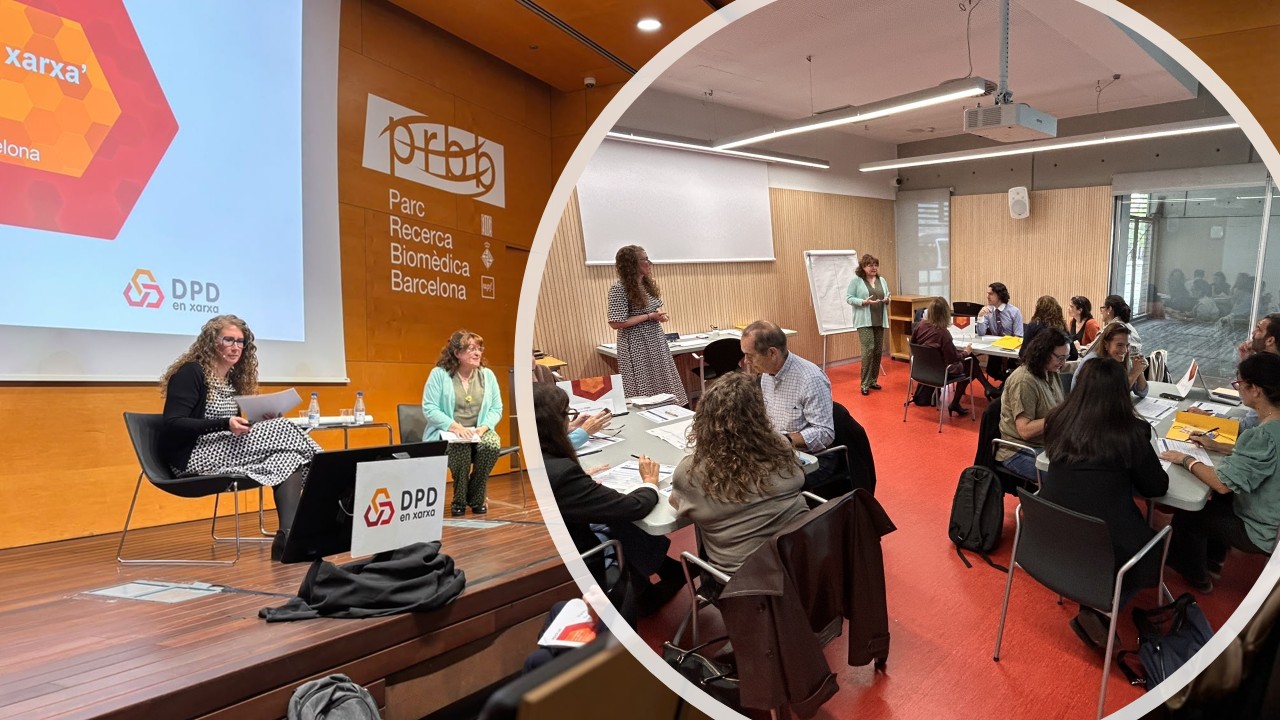
L'incontro, organizzato dall'APDCAT il 29 ottobre presso il Parco di Ricerca Biomedica di Barcellona, ha riunito i delegati per la protezione dei dati (DPD) per affrontare, tra gli altri, le sfide della regolamentazione digitale e dell'intelligenza artificiale. Carme Callés, responsabile del Servizio Innovazione, e Patricia Mallén, DPD dell'AOC, hanno guidato l'incontro. un laboratorio pratico e la presentazione dei risultati del gruppo di lavoro.uniti dalla stessa domanda: Come possiamo rendere visibili, comprensibili e verificabili i rischi, le misure di sicurezza e la governance dei sistemi di intelligenza artificiale utilizzati da qualsiasi entità?
Al mattino abbiamo condotto il workshop partecipativo "Dal rischio alla garanzia", in cui quindici partecipanti, suddivisi in tre team, hanno lavorato su un caso di studio pratico: un consiglio comunale che utilizza l'intelligenza artificiale generativa per preparare l'anonimizzazione delle sedute plenarie prima di pubblicarle sul portale. transparènciaLa sfida era quella di realizzare il transparència e il diritto di accesso alle informazioni pubbliche con la protezione dei dati personali.
Partendo da questo scenario, abbiamo lavorato su due domande molto dirette:
Prioritizzazione generata in corrispondenzeeressanti. Due delle tre squadre piazzate tra i principali rischi il fatto che l'IA non rileva i dati personali che dovrebbero essere anonimizzatiTutti e tre hanno inoltre dato priorità al rischio di inversione dell'anonimizzazione applicato una volta pubblicati i verbali. Altre problematiche rilevanti riguardavano l'eccessiva fiducia del revisore nei risultati dell'IA, il riutilizzo non autorizzato dei documenti da parte del fornitore del modello e la pubblicazione accidentale di una versione non convalidata.
Le risposte proposte dimostrano chiaramente che un rischio può richiedere diverse misure e la stessa misura può contribuire al controllo di rischi diversi: revisione umana efficace, blocco della pubblicazione senza convalida, criteri chiari su cosa deve essere anonimizzato, formazione degli utenti, anonimizzazione irreversibile, test con diversi formati, controlli di accesso o garanzie contrattuali relative al riutilizzo dei documenti. Questo era precisamente uno dei principi della dinamica proposta.
Il dibattito è stato così ricco che non siamo riusciti a completare la terza attività, dedicata a spiegare questa gestione del rischio al pubblico (transparènciaTuttavia, poter dedicare più tempo ai rischi e alle garanzie ci ha permesso di confrontare i criteri e di approfondirli, il che era anche uno degli obiettivi del workshop.
Nel pomeriggio abbiamo presentato "Dalla regolamentazione dell'IA al rapporto TRAL: dagli obblighi a uno transparència che è chiaro"per condividere il lavoro svolto nell'ultimo anno dal gruppo di lavoro.
Il gruppo è stato fondato il 30 ottobre 2025 con l'obiettivo di far evolvere ilrapporto transparència Algoritmo AOC, il TRAL, e procedere verso un modello di riferimento applicabile a diversi casi d'uso e livelli di rischio.
Il nuovo modello è strutturato su due livelli:
Ciò rende visibile e verificabile non solo l'utilizzo dell'IA da parte di un'entità, ma anche le modalità di governo di tale sistema e la gestione dei rischi che esso genera.
E c'è una distinzione importante: Il TRAL non sostituisce alcuna valutazione d'impatto sulla protezione dei dati (DPIA), valutazione d'impatto sui diritti fondamentali (FRIA), analisi legali, documentazione tecnica o altre valutazioni e obblighi applicabili.Al contrario: li integra sfruttando le informazioni e le prove generate da questi strumenti, strutturandoli dalla prospettiva di transparència e contribuisce a spiegare in modo comprensibile le garanzie adottate.
Precisamente, uno deieres Gli obiettivi del gruppo saranno di completare il nuovo modello TRAL per i sistemi di IA ad alto rischio, adattando la sua metodologia di gestione del rischio e studiando come incorporare adeguatamente una sintesi dei risultati FRIA mirati a transparència.
La presentazione pomeridiana ci ha permesso di chiudere il cerchio con il lavoro svolto al mattino.
Quando i partecipanti hanno identificato cosa poteva andare storto, stavano lavorando con la stessa logica della sezione 1.6 del TRAL. E quando hanno discusso di cosa si potesse fare per prevenire o ridurre i rischi, stavano gettando le basi per la sezione 1.7. Queste sezioni del livello relativo ai cittadini sono sintetizzate a partire dall'analisi più dettagliata dei rischi, delle misure e delle prove documentate nel livello di governance e responsabilità.
I partecipanti non hanno redatto l'intero rapporto TRAL, ma una parte del suo nucleo centrale: Identifichiamo ciò che ci preoccupa, decidiamo cosa facciamo per controllarlo e prepariamoci a poterlo spiegare.
Il III Meeting Online del DPD ci ha permesso di confrontare il modello con i professionisti della protezione dei dati e di proseguire una costruzione che vogliamo sia collettiva, multidisciplinare e adattabile alla realtà delle pubbliche amministrazioni.
La sfida ora è continuare a trasformare questa metodologia in uno strumento utile, comprensibile, verificabile e riutilizzabile, che ci aiuta a trasformare la governance dell'IA in un transparència efficace e significativo per i cittadini.