
L’AOC presenta al LocalCiber la seva aportació a la millora de la ciberseguretat dels ens locals


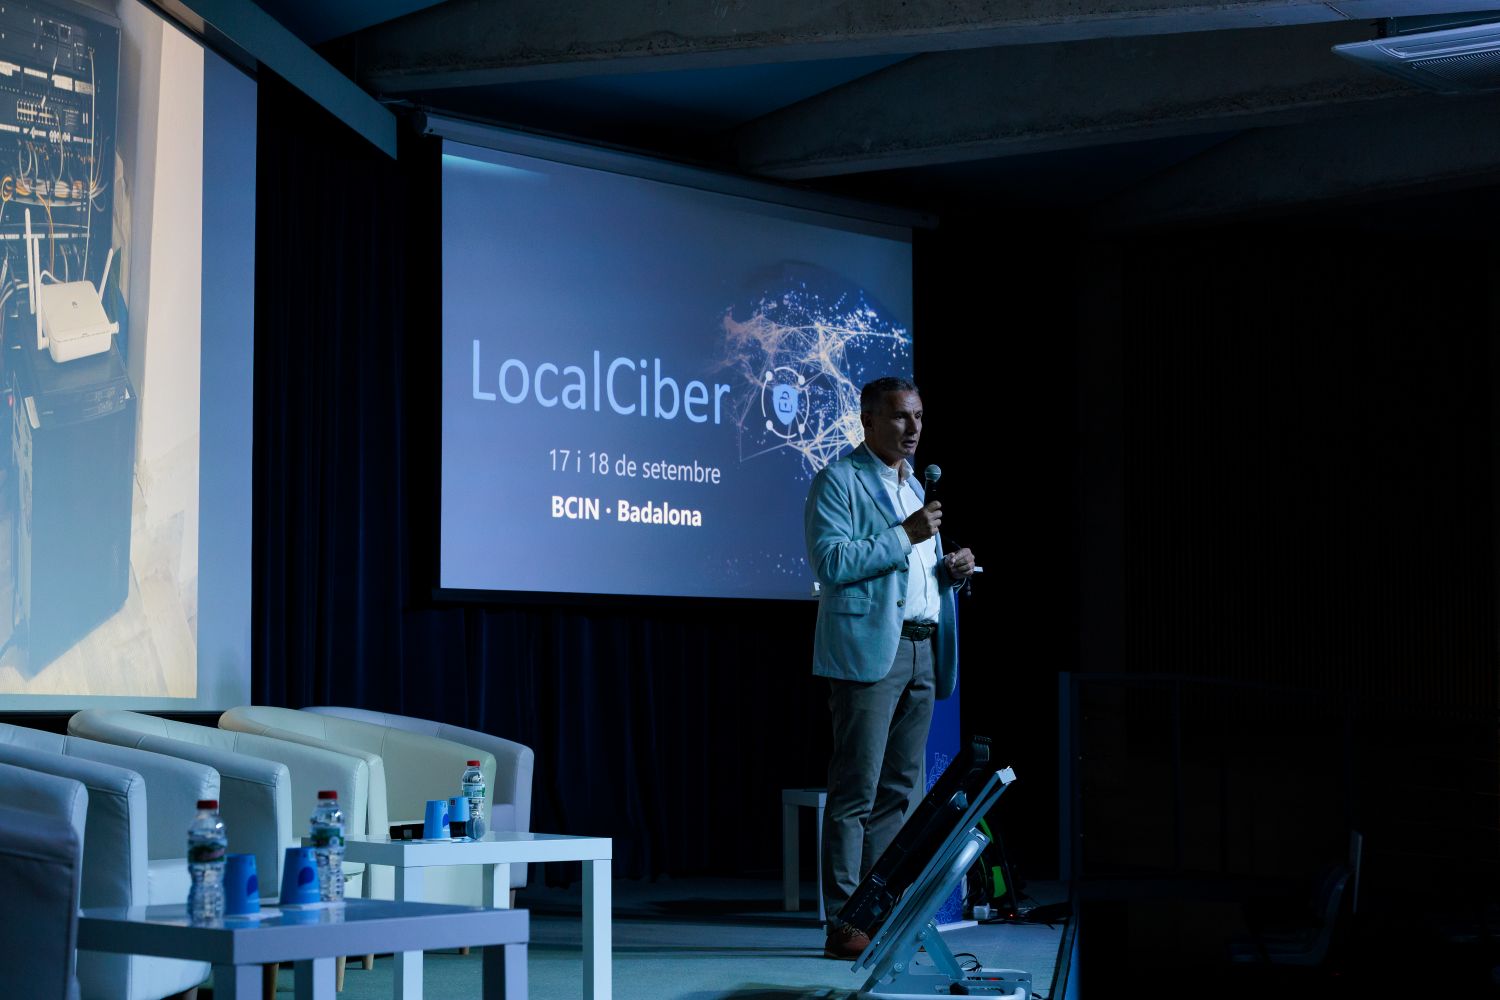
Badalona ha acollit els dies 17 i 18 de setembre el LocalCiber, el primer Congrés de Ciberseguretat del Món Local, organitzat pel Consorci Localret amb l’Agència de Ciberseguretat de Catalunya, l’Ajuntament de Badalona i Reactivació Badalona.
El director gerent de l’AOC, Miquel Estapé, hi va presentar els treballs l’AOC per ajudar a millorar la ciberseguretat dels ens locals a partir de les dues capacitats on té una àmplia expertesa: la prestació de serveis digitals comuns i la gestió d’infraestructures al núvol. Concretament l’aportació de l’AOC se situa en 5 àmbits: la governança compartida, la certificació de seguretat, un protocol de continuïtat, la identificació robusta i la infraestructura al núvol.
Quan un ajuntament rep un ciberatac, el que s’atura no són “els sistemes”: s’atura el municipi. No es poden emetre volants del padró, ni registrar entrades i sortides, ni tramitar llicències o ajuts socials. La recuperació es compta en setmanes i, a vegades, en mesos. Els incidents greus que ajuntaments, universitats i hospitals han patit els darrers anys ho han mostrat amb cruesa: no és un problema informàtic, és una interrupció del servei públic, amb un cost elevat en reputació i en activitat econòmica, social i personal del municipi.
El primer àmbit d’actuació és la governança compartida entre tots els actors supramunicipals que presten serveis al món local. L’AOC participa en la Comissió Assessora de Ciberseguretat del Món Local, liderada per l’Agència de Ciberseguretat de Catalunya, un espai on conjuntament amb les diputacions, el Consorci Localret i ajuntaments debatem i acordem prioritats per evitar duplicitats i sumar esforços.
El segon àmbit és la certificació. L’AOC té 22 serveis certificats amb l’Esquema Nacional de Seguretat en categoria alta, la màxima que preveu la normativa. Una administració que fa servir VÀLid, Enotum o Desa’l té la garantia de ciberseguretat del màxim nivell. L’alternativa —que cada ens certifiqui pel seu compte tota l’administració electrònica— és inviable en costos i en temps per a la immensa majoria.
El tercer àmbit canvia l’experiència d’un atac: el protocol de continuïtat de negoci dels serveis públics. La qüestió “com continuem funcionant mentre els recuperem”.
Amb aquest protocol, un ajuntament atacat manté operatius la seu electrònica —tràmits i notificacions—, el registre electrònic d’entrada i sortida, que passa a ser el registre per defecte, i també el registre presencial, el gestor d’expedients i l’accés a l’històric documental. Continua prestant els serveis públics mentre reconstrueix la seva infraestructura.
El quart àmbit ataca el vector d’entrada. Els informes sectorials de ciberseguretat situen al voltant del 90 % la proporció de ransomware que entra per una contrasenya compromesa, i cap política de complexitat resol un problema que és estructural.
La proposta és VÀLid AP: identificació sense contrasenya i amb múltiple factor per al personal públic, amb certificat digital, idCAT Mòbil i Cl@ve mòbil, el certificat al núvol previst per al 2027 i la incorporació del Wallet idCAT. S’hi sumen la traçabilitat d’El Meu Espai i la supervisió del centre d’operacions de seguretat (SOC) de l’AOC. És la lògica que ja s’aplica a la ciutadania, aplicada ara a l’accés intern dels empleats públics.
El cinquè àmbit és una novetat. L’AOC llença uns nous serveis de continuïtat i resiliència al núvol, que han estat en pilotatge amb dotze ens el 2026.
S’estructuren en tres graons.
Aquests serveis al núvol estan alineats amb l’estratègia d’autonomia tecnològica de la Generalitat i amb el projecte de núvol sobirà de Catalunya.
Pròximament s’informarà dels detalls de com demanar el servei. Per a qualsevol qüestió us podeu adreçar a l’equip d’assessorament i desplegament territorial (dinamitzacio@aoc.cat).
Els acords marc de ciberseguretat de Localret són la peça contractual que fa viable aquest model. S’organitzen en set lots que cobreixen tot el cicle: solucions de seguretat TIC del catàleg CPSTIC del Centre Criptològic Nacional —programari de còpia de seguretat, tallafocs, sistemes de detecció, EDR—, auditoria tècnica, gestió integral, centre d’operacions de seguretat, adequació a l’ENS, formació i resposta a incidents. Sense aquest instrument, un ajuntament hauria de redactar plecs tècnics de ciberseguretat i valorar ofertes especialitzades pel seu compte; amb l’acord marc, la licitació ja està feta i només cal contractar. El repartiment de papers és deliberat: Localret aporta la compra agregada, l’Agència de Ciberseguretat marca el criteri i l’AOC presta i monitora.
La prioritat, a criteri de l’AOC, és que tots els ens públics catalans disposin de còpia de seguretat immutable al núvol, pel que consolidada la fase de pilotatge i del model de finançament, esdevingui un servei comú massiu autofinançat.
La resiliència digital de Catalunya no es mesurarà per la capacitat de les administracions més grans, sinó per la garantia que tots els ens públics, i en especial els més petits o amb menys recursos, també estiguin protegits.