
La AOC presenta en el LocalCiber su aportación a la mejora de la ciberseguridad de los entes locales


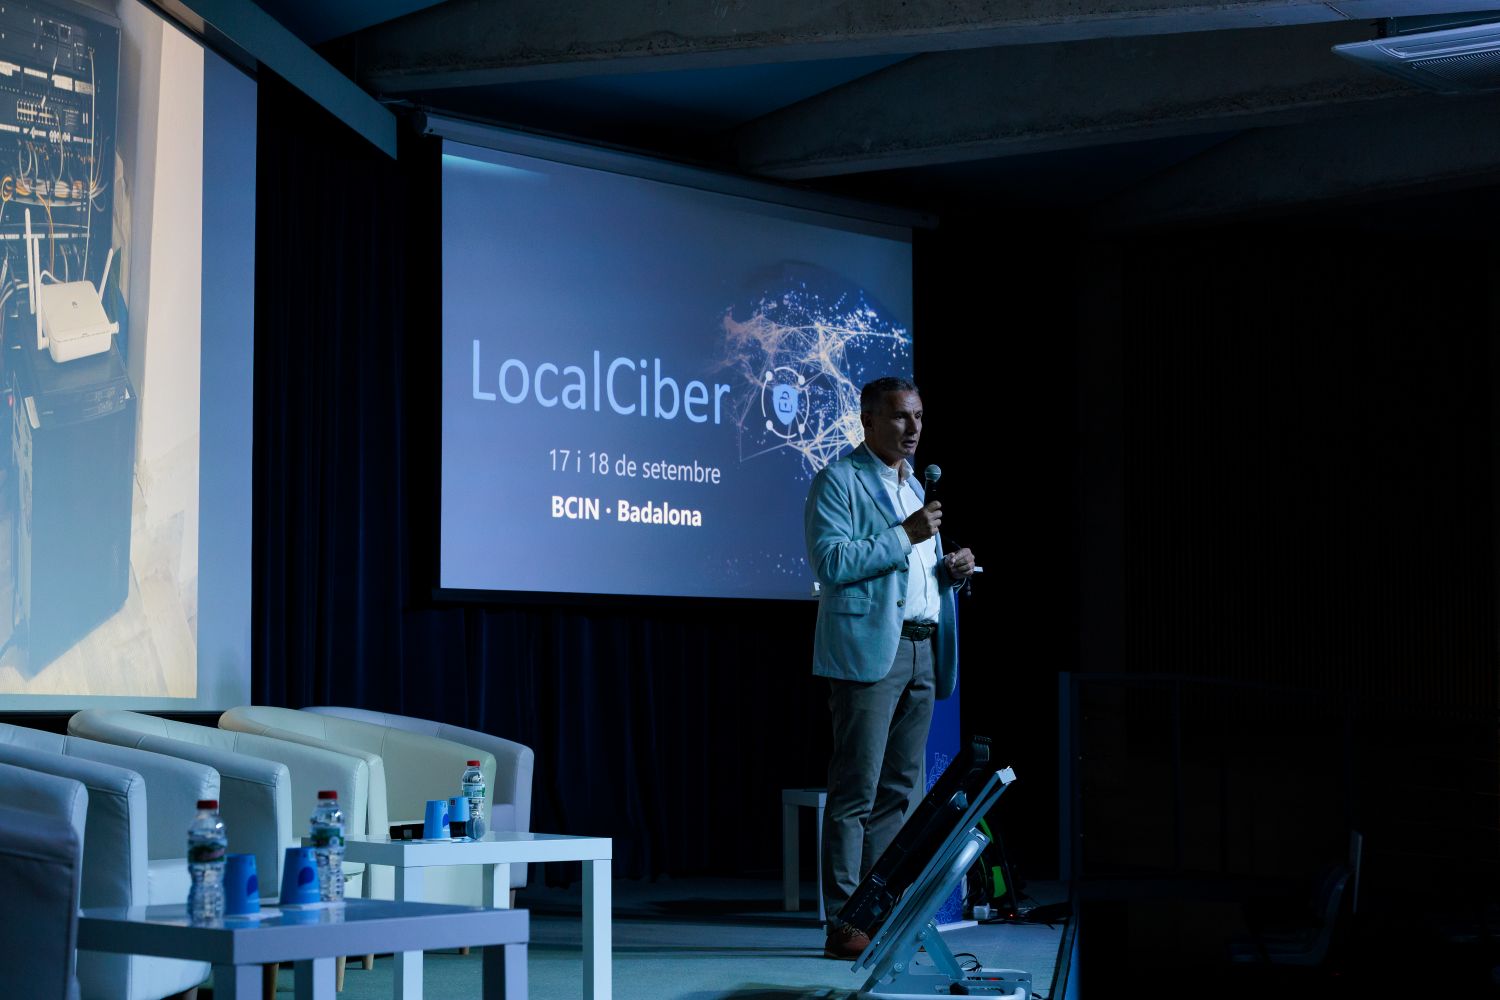
Badalona ha acogido los días 17 y 18 de septiembre el LocalCiber, el primer Congreso de Ciberseguridad del Mundo Local, organizado por el Consorci Localret con la Agencia de Ciberseguridad de Catalunya, el Ayuntamiento de Badalona y Reactivación Badalona.
El director gerente de la AOC, Miquel Estapé, presentó los trabajos en la AOC para ayudar a mejorar la ciberseguridad de los entes locales a partir de las dos capacidades donde tiene una experiencia: la prestación de servicios digitales comunes y la gestión de infraestructuras en la nube. Concretamente la aportación de la AOC se sitúa en 5 ámbitos: la gobernanza compartida, la certificación de seguridad, un protocolo de continuidad, la identificación robusta y la infraestructura en la nube.
Cuando un ayuntamiento recibe un ciberataque, lo que se detiene no son «los sistemas»: se detiene el municipio. No pueden emitirse volantes del padrón, ni registrar entradas y salidas, ni tramitar licencias o ayudas sociales. La recuperación se cuenta en semanas y, en ocasiones, en meses. Los incidentes graves que ayuntamientos, universidades y hospitales han sufrido en los últimos años lo han mostrado con crudeza: no es un problema informático, es una interrupción del servicio público, con un elevado coste en reputación y en actividad económica, social y personal del municipio.
El primer ámbito de actuación es la gobernanza compartida entre todos los actores supramunicipales que prestan servicios en el mundo local. La AOC participa en la Comisión Asesora de Ciberseguridad del Mundo Local, liderada por la Agencia de Ciberseguridad de Catalunya, un espacio donde conjuntamente con las diputaciones, el Consorcio Localret y ayuntamientos debatimos y acordamos prioridades para evitar duplicidades y sumar esfuerzos.
El segundo ámbito es la certificación. La AOC cuenta con 22 servicios certificados con el Esquema Nacional de Seguridad en categoría alta, la máxima prevista en la normativa. Una administración que utiliza VÁLido, Enotum o Guardarlo tiene la garantía de ciberseguridad del máximo nivel. La alternativa -que cada uno nos certifique por su cuenta toda la administración electrónica- es inviable en costes y en tiempos para la inmensa mayoría.
El tercer ámbito cambia la experiencia de un ataque: el protocolo de continuidad de negocio de servicios públicos. La cuestión “cómo seguimos funcionando mientras los recuperamos”.
Con este protocolo, un ayuntamiento atacado mantiene operativos la sede electrónica -trámites y notificaciones-, el registro electrónico de entrada y salida, que pasa a ser el registro por defecto, así como el registro presencial, el gestor de expedientes y el acceso al histórico documental. Sigue prestando los servicios públicos mientras reconstruye su infraestructura.
El cuarto ámbito ataca al vector de entrada. Los informes sectoriales de ciberseguridad sitúan en torno al 90% la proporción de ransomware que entra por una contraseña comprometida, y ninguna política de complejidad resuelve un problema que es estructural.
La propuesta es VÁLido AP: identificación sin contraseña y con múltiple factor para el personal público, con certificado digital, idCAT Móvil y Cl@ve móvil, el certificado en la nube prevista para 2027 y la incorporación del Wallet idCAT. Se suman la trazabilidad deEl Meu Espai y la supervisión del centro de operaciones de seguridad (SOC) de la AOC. Es la lógica que se aplica ya a la ciudadanía, aplicada ahora al acceso interno de los empleados públicos.
El quinto ámbito es una novedad. La AOC lanza unos nuevos servicios de continuidad y resiliencia en la nube, que han estado en pilotaje con doce entes en el 2026.
Se estructuran en tres escalones.
Estos servicios en la nube están alineados con la estrategia de autonomía tecnológica de la Generalitat y con el proyecto de nube soberana de Catalunya.
Próximamente se informará de los detalles de cómo solicitar el servicio. Para cualquier cuestión puede dirigirse al equipo de asesoramiento y despliegue territorial (dinamitzacio@aoc.cat).
Los acuerdos marco de ciberseguridad de Localret son la prenda contractual que hace viable este modelo. Se organizan en siete lotes que cubren todo el ciclo: soluciones de seguridad TIC del catálogo CPSTIC del Centro Criptológico Nacional —software de còpia de seguridad, cortafuegos, sistemas de detección, EDR—, auditoría técnica, gestión integral, centro de operaciones de seguridad, adecuación al ENS, formación y respuesta a incidentes. Sin este instrumento, un ayuntamiento debería redactar pliegos técnicos de ciberseguridad y valorar ofertas especializadas por cuenta propia; con el acuerdo marco, la licitación ya está hecha y sólo es necesario contratar. El reparto de papeles es deliberado: Localret aporta la compra agregada, la Agencia de Ciberseguridad marca el criterio y la AOC presta y monitora.
La prioridad, a criterio de la AOC, es que todos los entes públicos catalanes dispongan de còpia de seguridad inmutable en la nube, por lo que consolidada la fase de pilotaje y del modelo de financiación, se convierta en un servicio común masivo autofinanciado.
La resiliencia digital de Cataluña no se medirá por la capacidad de las administraciones más grandes, sino por la garantía de que todos los entes públicos, y en especial los más pequeños o con menos recursos, estén también protegidos.