现在,客户可以使用 Signer 与 AOC 联盟云签名的集成功能,该功能适用于与证书配置文件对应的证书……
当前的层次结构 AOC财团 已进入有效期的最后阶段(2030 年到期),AOC 联盟已开始处理这种情况的任务。
16 月 XNUMX 日,经济事务和数字化转型部在其可信电子服务提供商 (TSL) 信任列表中发布了新的层次结构。
这个新的层次结构将使其有效期延长至 2048 年,以椭圆曲线方式发行,最重要的是提高我们证书的安全性。

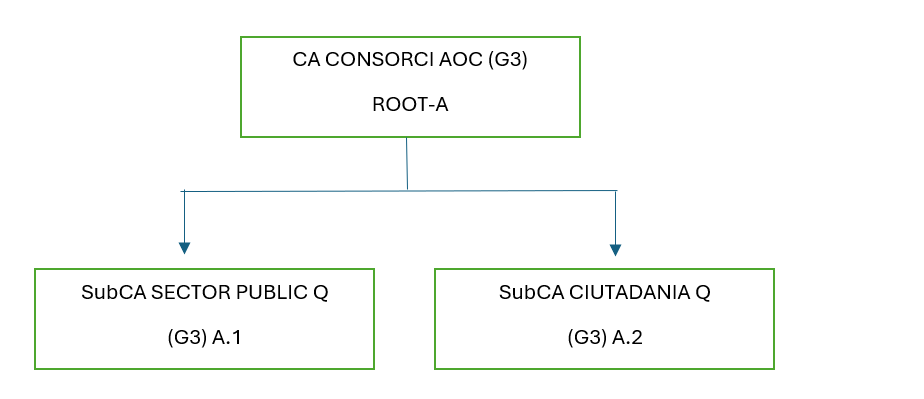
因此,AOC 联盟创建了一个新的认证根和两个新的 SubCA:
- CA CONSORCI AOC (G3) ROOT-A (G3):新的根证书颁发机构
- SubCA 公共部门 Q (G3) A.1:取代当前的 EC-SectorPublic;
- SubCA 公民身份 Q (G3) A.2:取代当前的 EC-Ciutatania。
这两个新认证机构的计划启动日期是 2025 年下半年。
新的认证机构颁发的证书必须允许 相同的用途 比目前的证书。 为此,AOC 联盟正在执行 识别过程 有必要确保从发布的第一天起的互操作性。
也将是必要的 设置证书 将这两个新 CA 添加到您的系统和应用程序中。至关重要的是 启用兼容性 与这些用户应用程序证书。还有通过企业域信任的 Windows 服务器和客户端系统、客户端和服务器级别的基于 JAVA 的应用程序等。
另一方面,正如我们前面提到的,我们正在管理接受新证书 在基于互联网信任的系统层面(例如通过主要验证服务:PSIS 和 @FIRMA;通过 AOC 联盟的平台等),以便在新的认证实体开始排放活动时它们可以运行。
此外,如果您使用任何必须接受新证书的自己或第三方应用程序(例如来自部委或其他 AGE 机构的应用程序),请告知我们 - 通过用户支持中心告知我们,我们将尝试帮助您管理功能测试。
如果您有任何疑问,请与我们联系 客户服务中心.